감사 로그
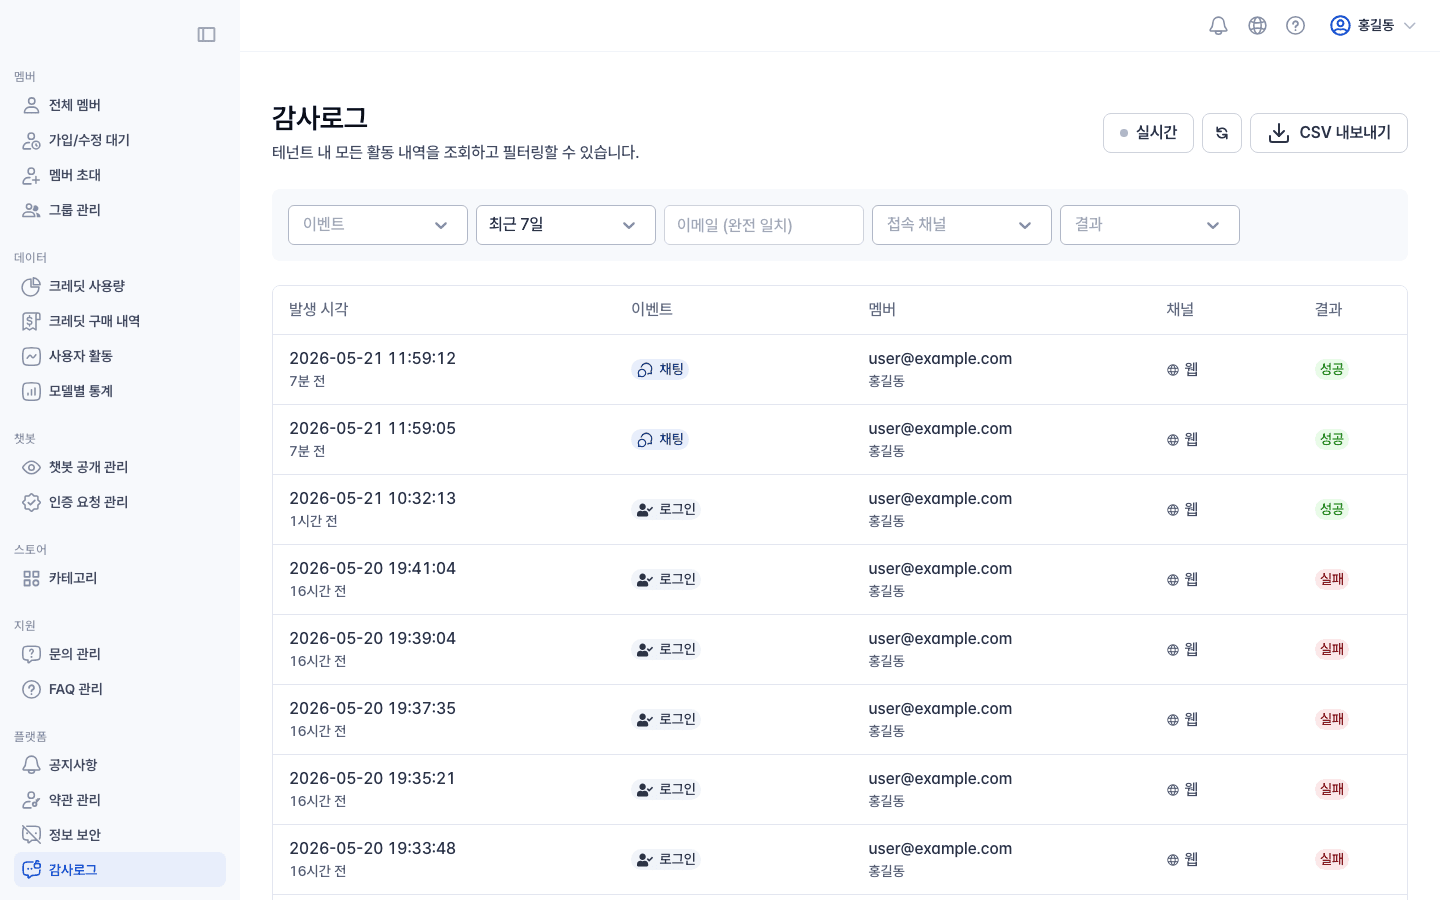
조직 내에서 발생한 모든 사용자 활동을 시간순으로 기록하고, 이벤트 유형·사용자·결과 상태 등 다양한 기준으로 검색할 수 있는 페이지입니다.
채팅·이미지/비디오 생성·로그인 등 주요 활동을 한곳에서 볼 수 있어 사내 컴플라이언스 점검이나 사고 대응 시 빠르게 활용할 수 있습니다.
개요
페이지 상단의 컨트롤 영역과 본문의 로그 테이블로 구성됩니다.
| 영역 | 설명 |
|---|---|
| 필터 바 | 이벤트 유형, 기간, 사용자 이메일, 그룹, 접속 채널, 결과 상태로 로그를 좁힙니다 |
| 라이브 토글 | 활성화하면 새로 생성되는 로그가 자동으로 테이블 상단에 추가됩니다 |
| 새로고침 | 수동으로 최신 로그를 다시 불러옵니다 |
| CSV 내보내기 | 현재 필터 조건이 적용된 로그를 .csv 파일로 다운로드합니다 |
로그 컬럼
테이블의 각 행은 하나의 활동을 나타내며 다음 컬럼을 포함합니다.
| 컬럼 | 설명 |
|---|---|
| 발생 시각 | 활동이 발생한 정확한 일시 |
| 이벤트 유형 | 활동의 종류 (채팅, 이미지 생성, 로그인 등) |
| 사용자 이메일 | 활동을 수행한 사용자입니다. 공개 챗봇처럼 로그인 없이 사용되는 경우에는 -로 표시될 수 있습니다 |
| 접속 채널 | 활동이 발생한 환경 (web, mobile, api) |
| 결과 | 활동의 성공 여부 (성공·처리 중·실패·차단) |
행을 클릭하면 우측에서 상세 드로어가 열리며, 사용된 모델·콘텐츠 필터 결과·전체 메타데이터를 확인할 수 있습니다.
공개 챗봇 사용 내역이나 사용자 정보가 비어 있는 로그 해석은 공개 챗봇 사용과 비정상 접근 확인 문서를 참고하세요.
이벤트 유형
감사 로그는 플랫폼의 주요 기능별로 이벤트를 분류해 보여줍니다.
| 분류 | 이벤트 |
|---|---|
| 대화 | 채팅, 프롬프트 최적화, 다중 모델 선택 |
| 생성 | 이미지 생성, 비디오 생성, 음성, 회의록, 프레젠테이션 |
| 에이전트 | 슈퍼 에이전트, Deep Research, Korea in Data, Law in Data, Univ in Data |
| 계정 | 로그인, 크레딧 한도 변경 |
| 데이터 | 데이터 내보내기, 내보내기 파일 다운로드, 대화 가져오기, 가져오기 되돌리기 |
| 보안 (2FA) | 2FA 등록 · 2FA 초기화 · 2FA 정책 변경 |
| 권한 | 조직 권한 변경 · 그룹 권한 변경 · 멤버 권한 변경 · 조직 모델 권한 변경 · 그룹 모델 권한 변경 |
| 관리자 지위 | 조직 관리자 권한 부여 · 해제 · 그룹 관리자 지정 · 해제 |
| 소속 | 그룹 소속 추가 · 그룹 소속 해제 |
| 동기화 | 명단 동기화 · 조직도 동기화 |
각 이벤트는 고유한 배지 색상과 아이콘으로 표시되어 한눈에 종류를 구분할 수 있습니다.
2FA 이벤트
2단계 인증 관련 활동은 별도 결과 상태와 함께 기록됩니다.
| 결과 | 의미 |
|---|---|
| 2FA 요구됨 | 비밀번호 통과 후 OTP 인증이 요구된 상태 |
| 2FA 실패 | 6자리 코드 검증 실패 |
| 2FA 잠김 | 5회 실패로 잠금 상태 진입 |
자세한 흐름과 정책은 2단계 인증 (OTP) 문서를 참고하세요.
권한 변경 이벤트
조직·그룹·멤버 단위의 권한 변경은 이전/이후 값을 나란히 보여주는 diff로 상세 드로어에 표시됩니다.
| 분류 | 변경 단위 |
|---|---|
| 조직 권한 변경 | 조직 전체에 적용된 권한 기준 |
| 그룹 권한 변경 | 특정 멤버 그룹의 권한 |
| 멤버 권한 변경 | 개별 멤버의 권한 |
| 조직 모델 권한 변경 | 조직에서 모델을 표시할지 숨길지 |
| 그룹 모델 권한 변경 | 조직에 있는 모델을 특정 그룹이 쓸 수 있는지 |
각 항목별로 허용 → 차단 또는 차단 → 허용 변화를 한눈에 확인할 수 있어, 누가 무엇을 어떻게 바꿨는지 추적하기 쉽습니다.
모델 권한은 조직과 그룹 두 축이 따로 기록됩니다. 조직 축은 그 모델이 조직에 존재하는지를, 그룹 축은 존재하는 모델을 그 그룹이 쓸 수 있는지를 다룹니다. 두 축이 한 이벤트로 합쳐져 있으면 "누가 어느 그룹에서 어떤 모델을 껐는지"를 필터로 뽑을 수 없기 때문에 나누어 남깁니다.
관리자 지위 변경 이벤트
권한 변경이 "무엇을 할 수 있는가"를 남긴다면, 관리자 지위 변경은 "누가 관리자인가"를 남깁니다. 다음 네 종류가 감사 로그 화면에 표시됩니다.
| 이벤트 | 기록 시점 |
|---|---|
| 조직 관리자 권한 부여 | 멤버에게 조직 전체 관리자 권한을 부여했을 때 |
| 조직 관리자 권한 해제 | 멤버의 조직 관리자 권한을 회수했을 때 |
| 그룹 관리자 지정 | 특정 그룹의 관리자로 지정했을 때 |
| 그룹 관리자 해제 | 그룹 관리자 지정을 해제했을 때 |
권한이 열리는 이벤트와 닫히는 이벤트는 배지 색으로 구분됩니다. 상세 드로어에서는 대상 멤버와 대상 그룹을 함께 확인할 수 있습니다.
조직도 동기화 이벤트
고객사 시스템(HR·IdP)이 API 키로 조직도와 소속을 밀어 넣으면 push 1건당 한 행이 남습니다. 아무것도 반영되지 않는 리허설(dry-run)과 전건이 건너뛰어진 push도 똑같이 한 행을 남깁니다. "조직도가 바뀌지 않았다"와 "push가 아예 오지 않았다"는 다른 사실이고, 뒤쪽만 기록하면 그 둘을 구분할 수 없기 때문입니다.
상세 드로어는 그룹과 멤버를 나누어 요청 건수와 생성·수정·삭제·건너뜀·실패 건수를 보여 줍니다. 리허설이면 그 사실이 맨 위에 먼저 표시됩니다.
명단 동기화와 조직도 동기화는 다릅니다. 명단 동기화는 실제 실행만 기록하고, 조직도 동기화는 리허설까지 기록합니다.
데이터 반출·반입 이벤트
구성원이 자기 대화를 내려받거나 외부 서비스의 대화를 들여오는 활동이 기록됩니다.
| 이벤트 | 기록 시점 |
|---|---|
| 데이터 내보내기 | 대화 내역 내보내기를 요청했을 때 |
| 내보내기 파일 다운로드 | 만들어진 파일을 실제로 내려받았을 때 |
| 대화 가져오기 | 다른 서비스의 내보내기 파일을 가져왔을 때 |
| 가져오기 되돌리기 | 가져온 대화를 되돌렸을 때 |
내보내기는 요청과 다운로드가 따로 남습니다. 파일을 만들기만 하고 받지 않은 경우와, 실제로 반출된 경우를 구분하기 위해서입니다. 상세 드로어에는 내보낸 범위, 가져오기의 가져오기 ID와 선택한 가져오기 옵션이 함께 표시됩니다.
실패한 가져오기는 그때까지 반입된 대화까지 서버가 모두 되돌립니다. 되돌리기 이벤트가 따로 남지 않아도 데이터는 남지 않습니다.
그룹으로 좁혀 보기
필터 바의 그룹에서 조직도의 그룹 하나를 고르면 그 그룹에 속한 멤버의 로그만 남습니다. 하위 그룹까지 함께 조회되므로 상위 조직 하나만 골라도 산하 조직 전체가 포함됩니다. 목록은 상하 관계가 드러나도록 들여쓰기되어 표시되고, 기본값은 전체 그룹입니다.
범위는 서버가 계산합니다. 화면에서 좁혀 본 조건이 CSV 내보내기에도 그대로 적용되므로, 화면에서 본 범위와 내려받은 파일의 범위가 어긋나지 않습니다.
결과 상태
| 상태 | 의미 |
|---|---|
| 성공 | 활동이 정상적으로 완료되었습니다 |
| 처리 중 | 비동기 처리가 진행 중인 활동 (예: 영상 생성) |
| 실패 | 모델 오류나 네트워크 문제로 실패한 활동 |
| 차단 | 콘텐츠 필터에 의해 차단된 활동 |
차단된 활동의 경우 상세 드로어에서 필터 적용 결과(통과·마스킹·PII 차단·금칙어 차단 등)를 추가로 확인할 수 있습니다.
더 알아보기
- 감사 로그 검색·필터 — 필터를 조합해 로그를 좁혀 보는 방법
- 감사 로그 상세 보기 — 상세 드로어와 접속 경로 해석
- 공개 챗봇 사용과 비정상 접근 확인 — 사용자 정보가 비어 있는 로그 해석과 자주 묻는 질문
마지막 수정 날짜: Aug 28, 2026